নেদারল্যান্ডসের তথ্য সুরক্ষা আইন দুটি অংশ নিয়ে গঠিত: জেনারেল ডেটা প্রোটেকশন রেগুলেশন (জিডিপিআর), যা সরাসরি প্রযোজ্য, এবং ডাচ জিডিপিআর ইমপ্লিমেন্টেশন অ্যাক্ট (Uitvoeringswet Algemene verordening gegevensbescherming, UAVG), যা সদস্য রাষ্ট্রগুলোর জন্য জিডিপিআর-এর রেখে যাওয়া বিকল্পগুলো পূরণ করে। ডাচ ডেটা প্রোটেকশন অথরিটি (Autoriteit Persoonsgegevens, AP) এর পরিপালন তত্ত্বাবধান করে এবং জরিমানা আরোপ করতে পারে; জিডিপিআর-এর আওতার প্রধান ব্যতিক্রম হলো সম্পূর্ণরূপে ব্যক্তিগত বা পারিবারিক ব্যবহার, যেমন নিজের জন্য রাখা ব্যক্তিগত ছবি।
যেকোনো প্রতিষ্ঠানের জন্য, দুটি প্রশ্নই বেশিরভাগ মামলার নিষ্পত্তি করে: ডেটা প্রক্রিয়াকরণের কোনো আইনসম্মত ভিত্তি আছে কি না, এবং এটি GDPR-এর নীতিগুলি মেনে চলে কি না? নিচে আমরা এই দুটি বিষয়, UAVG-তে ডাচ সংযোজনসমূহ, ব্যক্তির অধিকার, ৭২-ঘণ্টার মধ্যে ডেটা লঙ্ঘনের বিজ্ঞপ্তি দেওয়ার বাধ্যবাধকতা এবং নেদারল্যান্ডসে প্রতিষ্ঠিত একটি প্রতিষ্ঠানের কী কী ব্যবস্থা থাকা প্রয়োজন, তা ব্যাখ্যা করেছি।
সুচিপত্র
নেদারল্যান্ডসে ব্যক্তিগত তথ্যের ক্ষেত্রে কোন নিয়মগুলো প্রযোজ্য?
বাস্তবায়ন প্রক্রিয়া ছাড়াই জিডিপিআর ইইউ-এর সকল সদস্য রাষ্ট্রে প্রযোজ্য, এবং যেখানে জিডিপিআর অনুমতি দেয়, সেখানে ইউএভিজি ডাচ নিয়মকানুন যুক্ত করে। সম্মিলিতভাবে এগুলো কোম্পানি, সরকারি সংস্থা, ফাউন্ডেশন এবং ব্যক্তিগত তথ্য প্রক্রিয়াকারী অন্য সকলের ক্ষেত্রে প্রযোজ্য।
ব্যক্তিগত তথ্য হলো কোনো চিহ্নিত বা শনাক্তযোগ্য ব্যক্তি সম্পর্কিত যেকোনো তথ্য: যেমন নাম, ইমেল ঠিকানা, ছবি, আইপি অ্যাড্রেস বা গ্রাহক নম্বর। এর সংগ্রহ ও সংরক্ষণ থেকে শুরু করে পরামর্শ গ্রহণ, শেয়ার করা এবং মুছে ফেলা পর্যন্ত, আপনি এটি নিয়ে যা কিছু করেন, তার সবকিছুই প্রক্রিয়াকরণের অন্তর্ভুক্ত।
UAVG বেশ কিছু ডাচ-নির্দিষ্ট নিয়ম নির্ধারণ করে। UAVG-এর ধারা ৫ অনুযায়ী, যেখানে সম্মতির ভিত্তিতে তথ্য প্রক্রিয়াকরণ করা হয়, সেখানে ১৬ বছরের কম বয়সী শিশুর জন্য তার পিতামাতা বা আইনি প্রতিনিধির সম্মতি প্রয়োজন। UAVG-এর ধারা ৪৬ অনুযায়ী, নাগরিক পরিষেবা নম্বর (burgerservicenummer, BSN) শুধুমাত্র তখনই ব্যবহার করা যাবে যখন কোনো আইন তা নির্ধারণ করে দেয়। UAVG-এর ধারা ২২ থেকে ৩০ পর্যন্ত বিশেষ শ্রেণীর তথ্যের জন্য ব্যতিক্রমগুলো নির্ধারণ করা হয়েছে।
আপনার কী আইনসম্মত ভিত্তি প্রয়োজন?
প্রতিটি প্রক্রিয়াকরণ কার্যক্রমের জন্য GDPR-এর অনুচ্ছেদ ৬-এ উল্লিখিত ছয়টি বৈধ ভিত্তির মধ্যে একটি প্রয়োজন: সম্মতি, চুক্তি সম্পাদন, আইনি বাধ্যবাধকতা, অত্যাবশ্যকীয় স্বার্থ, জনস্বার্থমূলক কাজ বা বৈধ স্বার্থ। সম্মতি হলো এগুলোর মধ্যে কেবল একটি, এবং প্রায়শই এটি সঠিক ভিত্তি নয়।
বেশিরভাগ বাণিজ্যিক ও কর্মসংস্থান সংক্রান্ত প্রক্রিয়াকরণের সঠিক ভিত্তি হলো চুক্তি সম্পাদন, আইনগত বাধ্যবাধকতা বা বৈধ স্বার্থ। সম্মতি অবশ্যই স্বাধীনভাবে প্রদত্ত, সুনির্দিষ্ট, অবহিত এবং যেকোনো সময় প্রত্যাহারযোগ্য হতে হবে। নিয়োগকর্তা ও কর্মচারীর মধ্যে এই সম্মতি খুব কমই স্বাধীন হয়, তাই এর উপর নির্ভর করলে প্রক্রিয়াকরণটি সাধারণত বেআইনি হয়ে যায়।
একটি বৈধ স্বার্থের জন্য একটি নথিভুক্ত ভারসাম্য যাচাই প্রয়োজন: আপনার স্বার্থ কী, এর জন্য প্রক্রিয়াটি প্রয়োজনীয় কি না, এবং এটি কি সংশ্লিষ্ট ব্যক্তিদের স্বার্থকে ছাড়িয়ে যায়? কাজ শুরু করার আগে সেই মূল্যায়নটি নথিভুক্ত করুন, কোনো অভিযোগের পরে নয়।
প্রতিটি প্রক্রিয়াকরণকে কোন নীতিগুলি অবশ্যই মেনে চলতে হবে?
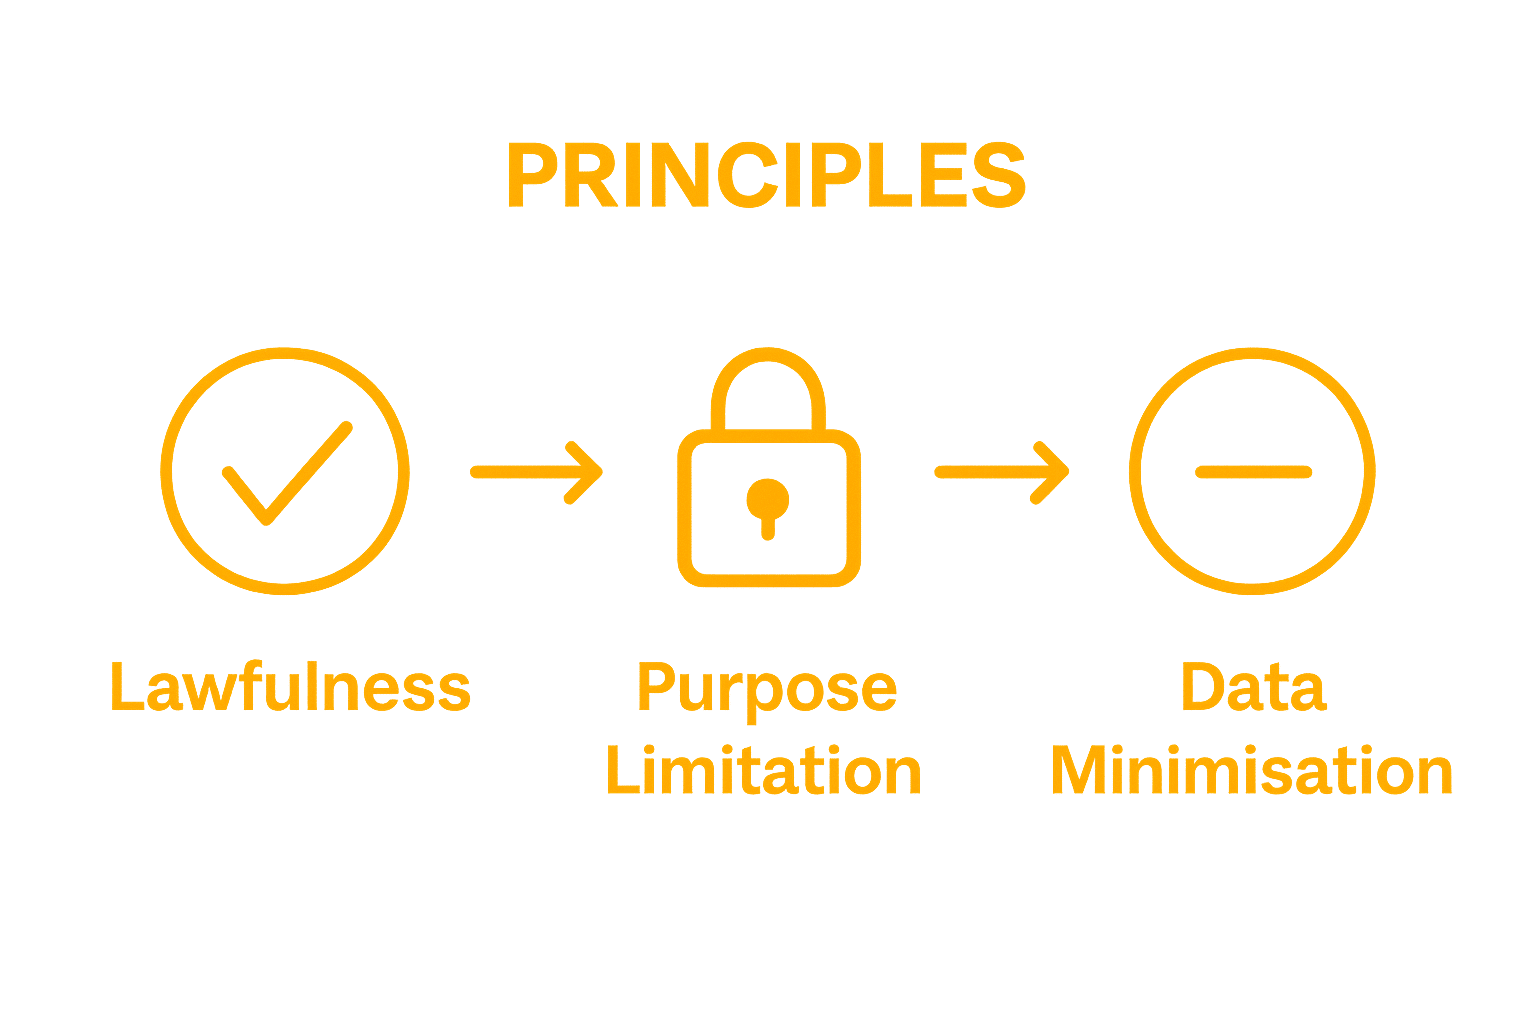
GDPR-এর ধারা ৫-এ সেই নীতিগুলি তালিকাভুক্ত করা হয়েছে যা আইনগত ভিত্তি নির্বিশেষে সমস্ত প্রক্রিয়াকরণের ক্ষেত্রে প্রযোজ্য। জবাবদিহিতার নীতি অনুসারে, আপনাকে অবশ্যই দেখাতে হবে যে আপনি তা মেনে চলেন।
| নীতি | অনুশীলনে এর অর্থ কী |
|---|---|
| আইনানুগতা, ন্যায্যতা এবং স্বচ্ছতা | আইনসম্মত ভিত্তি, কোনো গোপন প্রক্রিয়াকরণ নেই, এবং গোপনীয়তা বিবৃতিতে সুস্পষ্ট তথ্য। |
| উদ্দেশ্য সীমাবদ্ধতা | নির্দিষ্ট উদ্দেশ্যে তথ্য সংগ্রহ করুন এবং অসঙ্গত উদ্দেশ্যে তা পুনরায় ব্যবহার করবেন না। |
| ডেটা মিনিমাইজেশন | সেই উদ্দেশ্যে আপনার যতটুকু প্রয়োজন, শুধু ততটুকুই সংগ্রহ করুন। |
| সঠিকতা | ডেটা সঠিক ও হালনাগাদ রাখুন। |
| স্টোরেজ সীমাবদ্ধতা | উদ্দেশ্য পূরণ হয়ে গেলে ডেটা মুছে ফেলুন বা বেনামী করুন। |
| সততা এবং গোপনীয়তা | অননুমোদিত প্রবেশ, ক্ষতি ও বিনাশের বিরুদ্ধে যথাযথ নিরাপত্তা ব্যবস্থা। |
| দায়িত্ব | আপনার পছন্দগুলো নথিভুক্ত করুন, যাতে আপনি এপি-কে দেখাতে পারেন যে আপনি নিয়ম মেনে চলছেন। |
আপনি কখন স্বাস্থ্য সংক্রান্ত ডেটা এবং অন্যান্য বিশেষ শ্রেণীর ডেটা প্রক্রিয়া করতে পারেন?
শুধুমাত্র ব্যতিক্রমের ক্ষেত্রে। জাতিগত বা নৃতাত্ত্বিক উৎস, রাজনৈতিক মতামত, ধর্ম, ট্রেড ইউনিয়ন সদস্যপদ, শনাক্তকরণের জন্য ব্যবহৃত জেনেটিক বা বায়োমেট্রিক ডেটা, স্বাস্থ্য, যৌন জীবন বা যৌন অভিমুখিতা প্রকাশকারী ডেটা প্রক্রিয়া করা যাবে না, যদি না GDPR-এর ধারা ৯ এবং UAVG-এর কোনো ব্যতিক্রম প্রযোজ্য হয় (UAVG-এর ধারা ২২)।
বাস্তবে, নিয়োগকর্তারা কোনো কর্মচারীর অসুস্থতার প্রকৃতি বা কারণ নথিভুক্ত করতে পারেন না; সেই তথ্য কোম্পানির ডাক্তারের কাছে থাকে। স্বাস্থ্যসেবা প্রদানকারীরা চিকিৎসা সংক্রান্ত গোপনীয়তার দায়িত্বের অধীনে চিকিৎসার জন্য স্বাস্থ্য-সম্পর্কিত ডেটা প্রক্রিয়াকরণ করতে পারেন। GDPR-এর ধারা ১০ এবং UAVG-এর অধীনে অপরাধমূলক ডেটাও অনুরূপ বিধিনিষেধের আওতাধীন।
ব্যক্তিদের কী কী অধিকার আছে?
GDPR-এর ধারা 15 থেকে 22 অনুযায়ী, ব্যক্তিরা ডেটা অ্যাক্সেস, সংশোধন, মুছে ফেলা, সীমাবদ্ধতা, ডেটা পোর্টেবিলিটির জন্য অনুরোধ করতে পারেন এবং ডেটা প্রক্রিয়াকরণে আপত্তি জানাতে পারেন। আপনাকে এক মাসের মধ্যে উত্তর দিতে হবে, তবে জটিল অনুরোধের ক্ষেত্রে এই সময়সীমা দুই মাস পর্যন্ত বাড়ানো যেতে পারে, যদি আপনি প্রথম মাসের মধ্যে সংশ্লিষ্ট ব্যক্তিকে অবহিত করেন (ধারা 12(3) GDPR)।
তথ্য প্রাপ্তির অধিকারটিই সবচেয়ে বেশি ব্যবহৃত হয়, যা প্রায়শই কর্মসংস্থান বা গ্রাহক সংক্রান্ত বিরোধের ক্ষেত্রে প্রথম পদক্ষেপ হিসেবে ব্যবহৃত হয়ে থাকে। সংশ্লিষ্ট ব্যক্তি ডেটার একটি অনুলিপি, এর উদ্দেশ্যসমূহ, প্রাপকগণ এবং ডেটা সংরক্ষণের সময়কাল জানার অধিকারী। কোনো অনুরোধ প্রত্যাখ্যান বা উপেক্ষা করলে এপি-এর কাছে অভিযোগ অথবা আদালতে আবেদন করা যেতে পারে।
ডেটা ফাঁসের পরে আপনার কী করণীয়?
বিষয়টি সম্পর্কে অবগত হওয়ার ৭২ ঘণ্টার মধ্যে এপি-কে (AP) জানান, যদি না এর ফলে সংশ্লিষ্ট ব্যক্তিদের জন্য কোনো ঝুঁকি তৈরি হওয়ার সম্ভাবনা না থাকে (জিডিপিআর-এর ৩৩ ধারা)। যেখানে ঝুঁকি বেশি, সেখানে আপনাকে অবশ্যই অযথা বিলম্ব না করে সেই ব্যক্তিদেরও জানাতে হবে (জিডিপিআর-এর ৩৪ ধারা)।
ডেটা লঙ্ঘন (ডেটালেক) হলো এমন যেকোনো নিরাপত্তা লঙ্ঘন যার ফলে ব্যক্তিগত ডেটা হারিয়ে যায় বা তাতে অননুমোদিত প্রবেশ ঘটে; যেমন—একটি ল্যাপটপ হারিয়ে যাওয়া, ভুল প্রাপকের কাছে ইমেল পাঠানো, বা একটি র্যানসমওয়্যার আক্রমণ। প্রতিটি লঙ্ঘন অভ্যন্তরীণভাবে নথিভুক্ত করুন, যার মধ্যে সেই লঙ্ঘনগুলোও অন্তর্ভুক্ত যা আপনি রিপোর্ট করেন না; এর সাথে ঘটনা, প্রভাব এবং গৃহীত পদক্ষেপগুলোও উল্লেখ করুন। ১৫ আগস্ট ২০২৬ থেকে কার্যকর হওয়া সাইবার নিরাপত্তা আইন (সাইবারবেভেলিগিংসভেট)-এর আওতাভুক্ত সংস্থাগুলোকে কোনো গুরুত্বপূর্ণ ঘটনার ২৪ ঘণ্টার মধ্যে আগাম সতর্কতাও জানাতে হতে পারে।
একটি প্রতিষ্ঠানের কী কী ব্যবস্থা থাকা প্রয়োজন?
জবাবদিহিতার নীতি অনুসারে, আপনাকে অবশ্যই নথিপত্রের মাধ্যমে সম্মতি প্রদর্শন করতে সক্ষম হতে হবে। নেদারল্যান্ডসে প্রতিষ্ঠিত অধিকাংশ সংস্থার জন্য মূল শর্তাবলী একই।
- প্রক্রিয়াকরণ কার্যক্রমের একটি নথি (জিডিপিআর-এর ৩০ ধারা), যেখানে উদ্দেশ্য, ডেটার শ্রেণিবিভাগ ও প্রাপক এবং ডেটা সংরক্ষণের সময়কাল তালিকাভুক্ত থাকবে।
- একটি গোপনীয়তা বিবৃতি যা মানুষকে প্রক্রিয়াকরণ সম্পর্কে অবহিত করে; আমাদের দেখুন ডাচ আইনের অধীনে গোপনীয়তা বিবৃতি সংক্রান্ত নির্দেশিকা.
- আপনার পক্ষ থেকে ব্যক্তিগত ডেটা প্রক্রিয়াকারী প্রতিটি সরবরাহকারীর সাথে প্রসেসর চুক্তি (জিডিপিআর-এর ২৮ ধারা), যেমন ক্লাউড, পে-রোল এবং আইটি সরবরাহকারী।
- উচ্চ ঝুঁকির কারণ হতে পারে এমন প্রক্রিয়াকরণের জন্য একটি ডেটা সুরক্ষা প্রভাব মূল্যায়ন (ডিপিআইএ), যেমন বৃহৎ পরিসরে পর্যবেক্ষণ বা স্বাস্থ্য সংক্রান্ত ডেটা প্রক্রিয়াকরণ (জিডিপিআর-এর ৩৫ ধারা)।
- যেখানে আপনার মূল কার্যক্রমের মধ্যে বৃহৎ পরিসরে পর্যবেক্ষণ বা বিশেষ শ্রেণীর তথ্যের ব্যাপক প্রক্রিয়াকরণ জড়িত, সেখানে একজন ডেটা সুরক্ষা কর্মকর্তা এবং সর্বদা সরকারি কর্তৃপক্ষের জন্য (জিডিপিআর-এর ৩৭ ধারা)।
- ঝুঁকি অনুযায়ী যথাযথ নিরাপত্তা ব্যবস্থা, এবং নিরাপত্তা লঙ্ঘনের ক্ষেত্রে ও ব্যক্তিদের অনুরোধের জন্য একটি কার্যপ্রণালী।
ডাচ ডেটা সুরক্ষা কর্তৃপক্ষ কী করতে পারে?
এপি তদন্ত করতে পারে, আপনাকে প্রসেসিং নিয়ম মেনে চলার নির্দেশ দিতে পারে, প্রসেসিং নিষেধাজ্ঞা আরোপ করতে পারে এবং জরিমানা করতে পারে। জিডিপিআর-এর ৮৩ নং অনুচ্ছেদ অনুযায়ী, সবচেয়ে গুরুতর লঙ্ঘনের জন্য জরিমানার পরিমাণ ২০ মিলিয়ন ইউরো বা বিশ্বব্যাপী বার্ষিক টার্নওভারের ৪% পর্যন্ত হতে পারে, যেটি বেশি।
এপি নিজেই সিদ্ধান্ত নেয় কোন অভিযোগগুলো তদন্ত করবে এবং কোনো ক্ষতিপূরণ প্রদান করে না। ক্ষতিগ্রস্ত ব্যক্তিরা জিডিপিআর-এর ৮২ নং অনুচ্ছেদ অনুযায়ী দেওয়ানি আদালতে এর দাবি করেন। এপি-র দেওয়া জরিমানা একটি প্রশাসনিক সিদ্ধান্ত: আপনি ছয় সপ্তাহের মধ্যে এর বিরুদ্ধে আপত্তি জানাতে পারেন এবং তারপর প্রশাসনিক আদালতে আপিল করতে পারেন।
একটি প্রতিষ্ঠান হিসেবে আপনাদের কী কী যাচাই করা উচিত?
- প্রতিটি প্রক্রিয়াকরণের উদ্দেশ্যের জন্য GDPR-এর ধারা ৬ অনুযায়ী কোনো আইনসম্মত ভিত্তি আছে কি, এবং তা নথিভুক্ত করা হয়েছে কি?
- আপনার প্রক্রিয়াকরণ কার্যক্রমের রেকর্ডটি কি সম্পূর্ণ এবং হালনাগাদ?
- যেসব সরবরাহকারী আপনার ব্যক্তিগত তথ্য পরিচালনা করে, তাদের প্রত্যেকের সাথে কি আপনার কোনো প্রসেসর চুক্তি আছে?
- আপনি কি এক মাসের মধ্যে প্রবেশাধিকার এবং মুছে ফেলার অনুরোধের উত্তর দিতে পারবেন?
- আপনার কি এমন কোনো লঙ্ঘন পদ্ধতি আছে যার মাধ্যমে ৭২ ঘণ্টার মধ্যে এপি-কে অবহিত করা যায়?
- আপনি কি শুধুমাত্র যেখানে আইন দ্বারা নির্ধারিত, সেখানেই BSN ব্যবহার করেন (অনুচ্ছেদ ৪৬ UAVG)?
ব্যক্তিগতভাবে আপনার কী কী যাচাই করা উচিত?
- সংস্থাটি কীসের ভিত্তিতে এবং কী উদ্দেশ্যে আপনার ডেটা ব্যবহার করে, তা জানতে তাদের গোপনীয়তা নীতি পড়ুন।
- GDPR-এর ধারা ১৫ অনুযায়ী একটি লিখিত অ্যাক্সেস অনুরোধ পাঠান এবং তারিখ উল্লেখ করুন; এক মাসের মধ্যে উত্তর দিতে হবে।
- যেখানে প্রক্রিয়াকরণটি সম্মতি বা বৈধ স্বার্থের উপর ভিত্তি করে করা হয়, সেখানে সম্মতি প্রত্যাহার করুন বা আপত্তি জানান।
- এপি-র কাছে অভিযোগ করার বা আদালতে যাওয়ার ক্ষেত্রে কাজে লাগতে পারে, তাই সমস্ত চিঠিপত্রের অনুলিপি নিজের কাছে রাখুন।
- যদি আপনি ক্ষতিগ্রস্ত হয়ে থাকেন, তাহলে দেওয়ানি আদালতে GDPR-এর ধারা ৮২-এর অধীনে মামলা করার কথা বিবেচনা করুন।
ডেটা সুরক্ষার জন্য আমরা আপনার জন্য কী করতে পারি?
আমাদের আইটি ও প্রাইভেসি বিষয়ক আইনজীবীরা প্রতিষ্ঠান এবং ব্যক্তিদের GDPR ও UAVG বিষয়ে পরামর্শ দিয়ে থাকেন:
- আমরা আপনার প্রক্রিয়াকরণ কার্যক্রম পর্যালোচনা করি এবং আপনার প্রক্রিয়াকরণের রেকর্ড তৈরি বা যাচাই করি।
- আমরা গোপনীয়তা বিবৃতি, প্রসেসর চুক্তি এবং ডেটা সুরক্ষা নীতিমালার খসড়া তৈরি করি।
- আমরা উচ্চ-ঝুঁকিপূর্ণ প্রক্রিয়াকরণের জন্য ডিপিআইএ পরিচালনা বা পর্যালোচনা করি।
- তথ্য ফাঁসের ৭২ ঘণ্টার মধ্যে এপি (AP) এবং সংশ্লিষ্ট ব্যক্তিদের অবহিত করার বিষয়ে আমরা পরামর্শ দিই।
- আমরা প্রতিষ্ঠান এবং ব্যক্তিদের জন্য প্রবেশাধিকার ও মুছে ফেলার অনুরোধ এবং অভিযোগ নিষ্পত্তি করে থাকি।
- আমরা এপি-র সিদ্ধান্ত ও জরিমানার বিরোধিতা করি এবং আপিল পরিচালনা করি।
সারাংশ
- জিডিপিআর নেদারল্যান্ডসে সরাসরি প্রযোজ্য; ইউএভিজি এর সাথে ডাচ নিয়মকানুন যুক্ত করে, যেমন সম্মতির জন্য ১৬ বছর বয়স এবং বিএসএন ব্যবহারের উপর সীমাবদ্ধতা।
- GDPR-এর ধারা ৬ অনুযায়ী প্রতিটি প্রক্রিয়াকরণের জন্য একটি আইনসম্মত ভিত্তি প্রয়োজন; সম্মতি প্রায়শই সঠিক ভিত্তি হয় না, বিশেষ করে কর্মক্ষেত্রে।
- স্বাস্থ্য তথ্যের মতো বিশেষ শ্রেণীর তথ্য শুধুমাত্র ব্যতিক্রমের অধীনে প্রক্রিয়াজাত করা যেতে পারে।
- ব্যক্তিদের কাছ থেকে আসা অনুরোধের উত্তর এক মাসের মধ্যে দিতে হবে; নিয়ম লঙ্ঘনের ঘটনা ৭২ ঘণ্টার মধ্যে এপি-কে জানাতে হবে।
- এপি সর্বোচ্চ ২০ মিলিয়ন ইউরো অথবা বিশ্বব্যাপী বার্ষিক টার্নওভারের ৪ শতাংশ পর্যন্ত জরিমানা আরোপ করতে পারে।
সচরাচর জিজ্ঞাস্য
নেদারল্যান্ডসে কি জিডিপিআর সরাসরি প্রযোজ্য?
হ্যাঁ। GDPR বাস্তবায়ন ছাড়াই প্রযোজ্য; ডাচ GDPR বাস্তবায়ন আইন (UAVG) শুধুমাত্র সেইসব ক্ষেত্রে নতুন নিয়ম যোগ করে যেখানে GDPR-এ সুযোগ রাখা হয়েছে, যেমন বিশেষ শ্রেণীর ডেটা এবং BSN-এর ব্যবহার।
ব্যক্তিগত তথ্য প্রক্রিয়াকরণের জন্য কি সর্বদা সম্মতির প্রয়োজন হয়?
না। সম্মতি হলো GDPR-এর ধারা ৬-এর ছয়টি বৈধ ভিত্তির মধ্যে একটি। ব্যবসা প্রতিষ্ঠান এবং নিয়োগকর্তাদের দ্বারা অধিকাংশ প্রক্রিয়াকরণ একটি চুক্তি, একটি আইনি বাধ্যবাধকতা বা একটি বৈধ স্বার্থের উপর ভিত্তি করে করা হয়।
একটি সংস্থাকে কত দ্রুত অ্যাক্সেসের অনুরোধের জবাব দিতে হবে?
প্রাপ্তির এক মাসের মধ্যে। জটিল বা অসংখ্য অনুরোধের ক্ষেত্রে সময়সীমা দুই মাস পর্যন্ত বাড়ানো যেতে পারে, তবে শর্ত থাকে যে প্রথম মাসের মধ্যে ব্যক্তিকে অবহিত করতে হবে (ধারা 12(3) GDPR)।
ডেটা লঙ্ঘনের ঘটনা কখন অবশ্যই রিপোর্ট করতে হবে?
বিষয়টি সম্পর্কে অবগত হওয়ার ৭২ ঘণ্টার মধ্যে Autoriteit Persoonsgegevens-কে জানাতে হবে, যদি না এই লঙ্ঘনের ফলে সংশ্লিষ্ট ব্যক্তিদের জন্য কোনো ঝুঁকি তৈরি হওয়ার সম্ভাবনা না থাকে। যদি ঝুঁকি বেশি হয়, তবে সেই ব্যক্তিদেরও অবশ্যই জানাতে হবে।